
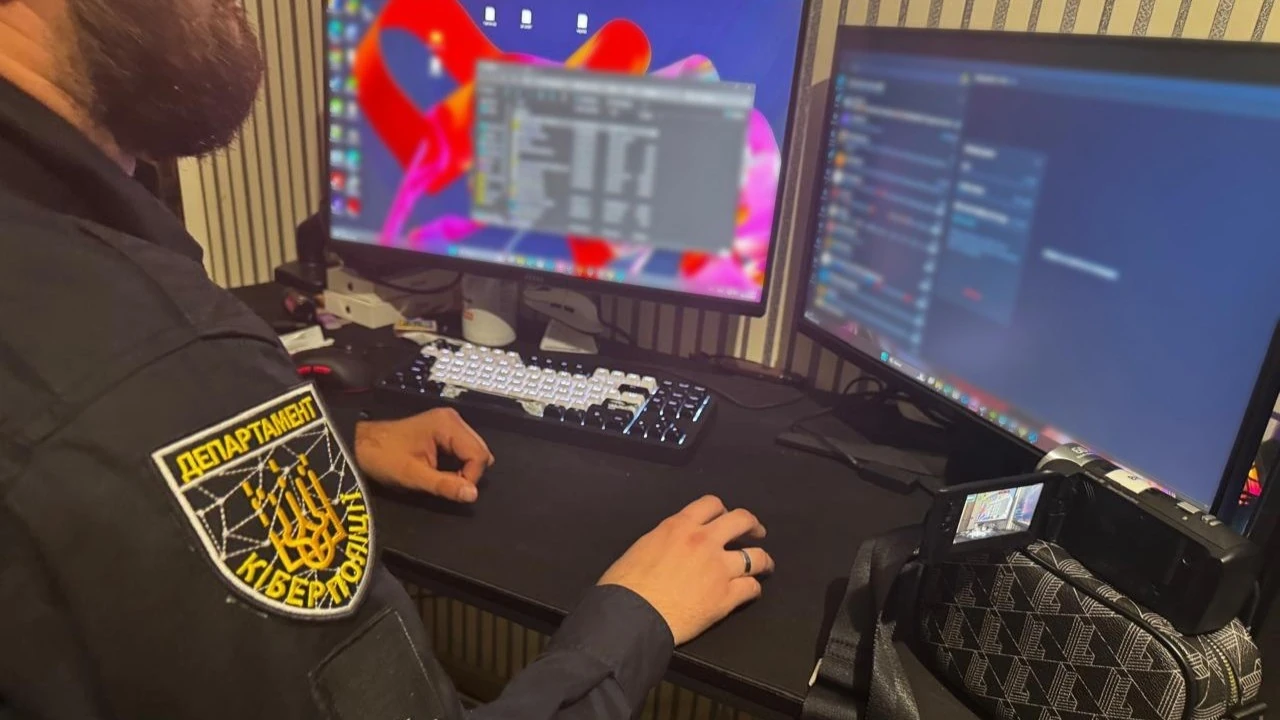
На Львівщині кіберполіція викрила у місті Стрий організовану групу, яка через фейкові жіночі акаунти на сайтах знайомств і в месенджерах отримувала доступ до банківських рахунків громадян України, зокрема тих, хто перебував у Чехії та Польщі. Підозру трьом фігурантам повідомили за новою статтею Кримінального кодексу про шахрайські кол-центри, яка набрала чинності у вересні, — це перше в Україні її застосування.
Що змінила нова стаття
Верховна Рада 16 вересня ухвалила законопроєкт про кримінальну відповідальність за шахрайські кол-центри, підписаний президентом. Він передбачає покарання за електронно-комунікаційне шахрайство — збирання, обробку та використання персональних даних, що містять банківську таємницю. У Стрию правоохоронці вперше кваліфікували дії затриманих саме за цією нормою — ч. 1, 2 ст. 255-4 КК, а також за ч. 5 ст. 190 та ч. 5 ст. 361 КК України.
Як працювала схема
Чоловіки видавали себе за жінок, змінюючи голос спеціальним програмним забезпеченням, і надсилали під виглядом фото шкідливий файл із програмою віддаленого доступу. Коли жертви скаржилися, що зображення не відкриваються, їх переконували увімкнути демонстрацію екрана й виконати налаштування, фіксуючи паролі для банківських застосунків. Організували схему двоє 23-річних стриян із 21-річним товаришем. Під час 9 обшуків вилучили комп’ютерну техніку, десятки смартфонів і SIM-карток, криптогаманець, понад 1,2 млн грн готівки та іноземну валюту на понад 800 тис. грн. За попередніми даними слідства, постраждали щонайменше 50 українців і 30 іноземців.
Залишити відповідь